Die 3 Lücken Ihres XDR/EDR schliessen und sicher zeitnah reagieren
Schweizer SOCaaS mit 24/7 Bedrohungserkennung für KMUs
Umfassender Schutz für Ihre IT, Cloud, OT und IoT
Die Lücken Ihres XDR/EDR Ansatzes
Nicht alle Systeme im XDR/EDR Monitoring enthalten
Die Signale Ihres VPN, Ihrer Firewall und Ihres Active Directory werden z. B. nicht von Ihrem XDR-System beobachtet
Keine zuverlässig zeitnahe Bearbeitung der Signale
Ihre interne/externe IT hat viele andere Aufgaben. Zu oft bleiben relevante Sicherheits-Signale Tage oder sogar Wochen liegen.
Komplexe Risikosignale schwer erkennbar
Durch die getrennte Beobachtung in XDR und anderen Systemen fällt es schwer, mehrere Signale zu einem Incident zu verbinden. Für unbeobachtete Systeme ist dies unmöglich.
Wie wir diese Lücken schliessen

Zentrale Sammlung und konsistente Bearbeitung aller relevanten Log-Daten aus allen Systemen in einem SIEM und SOAR Tool (MS Sentinel)
Erstanalyse und Triage innerhalb 30 Minuten (je nach Servicelevel)
Spezialsierte Tools sowie langjährige Spezialistenerfahrung ermöglichen das Erkennen von kritischen Signalkombinationen durch Korrelation von einzelnen Signalen
Ständige Optimierung der automatisierten Erkennung von potenziell gefährlichen Signalen
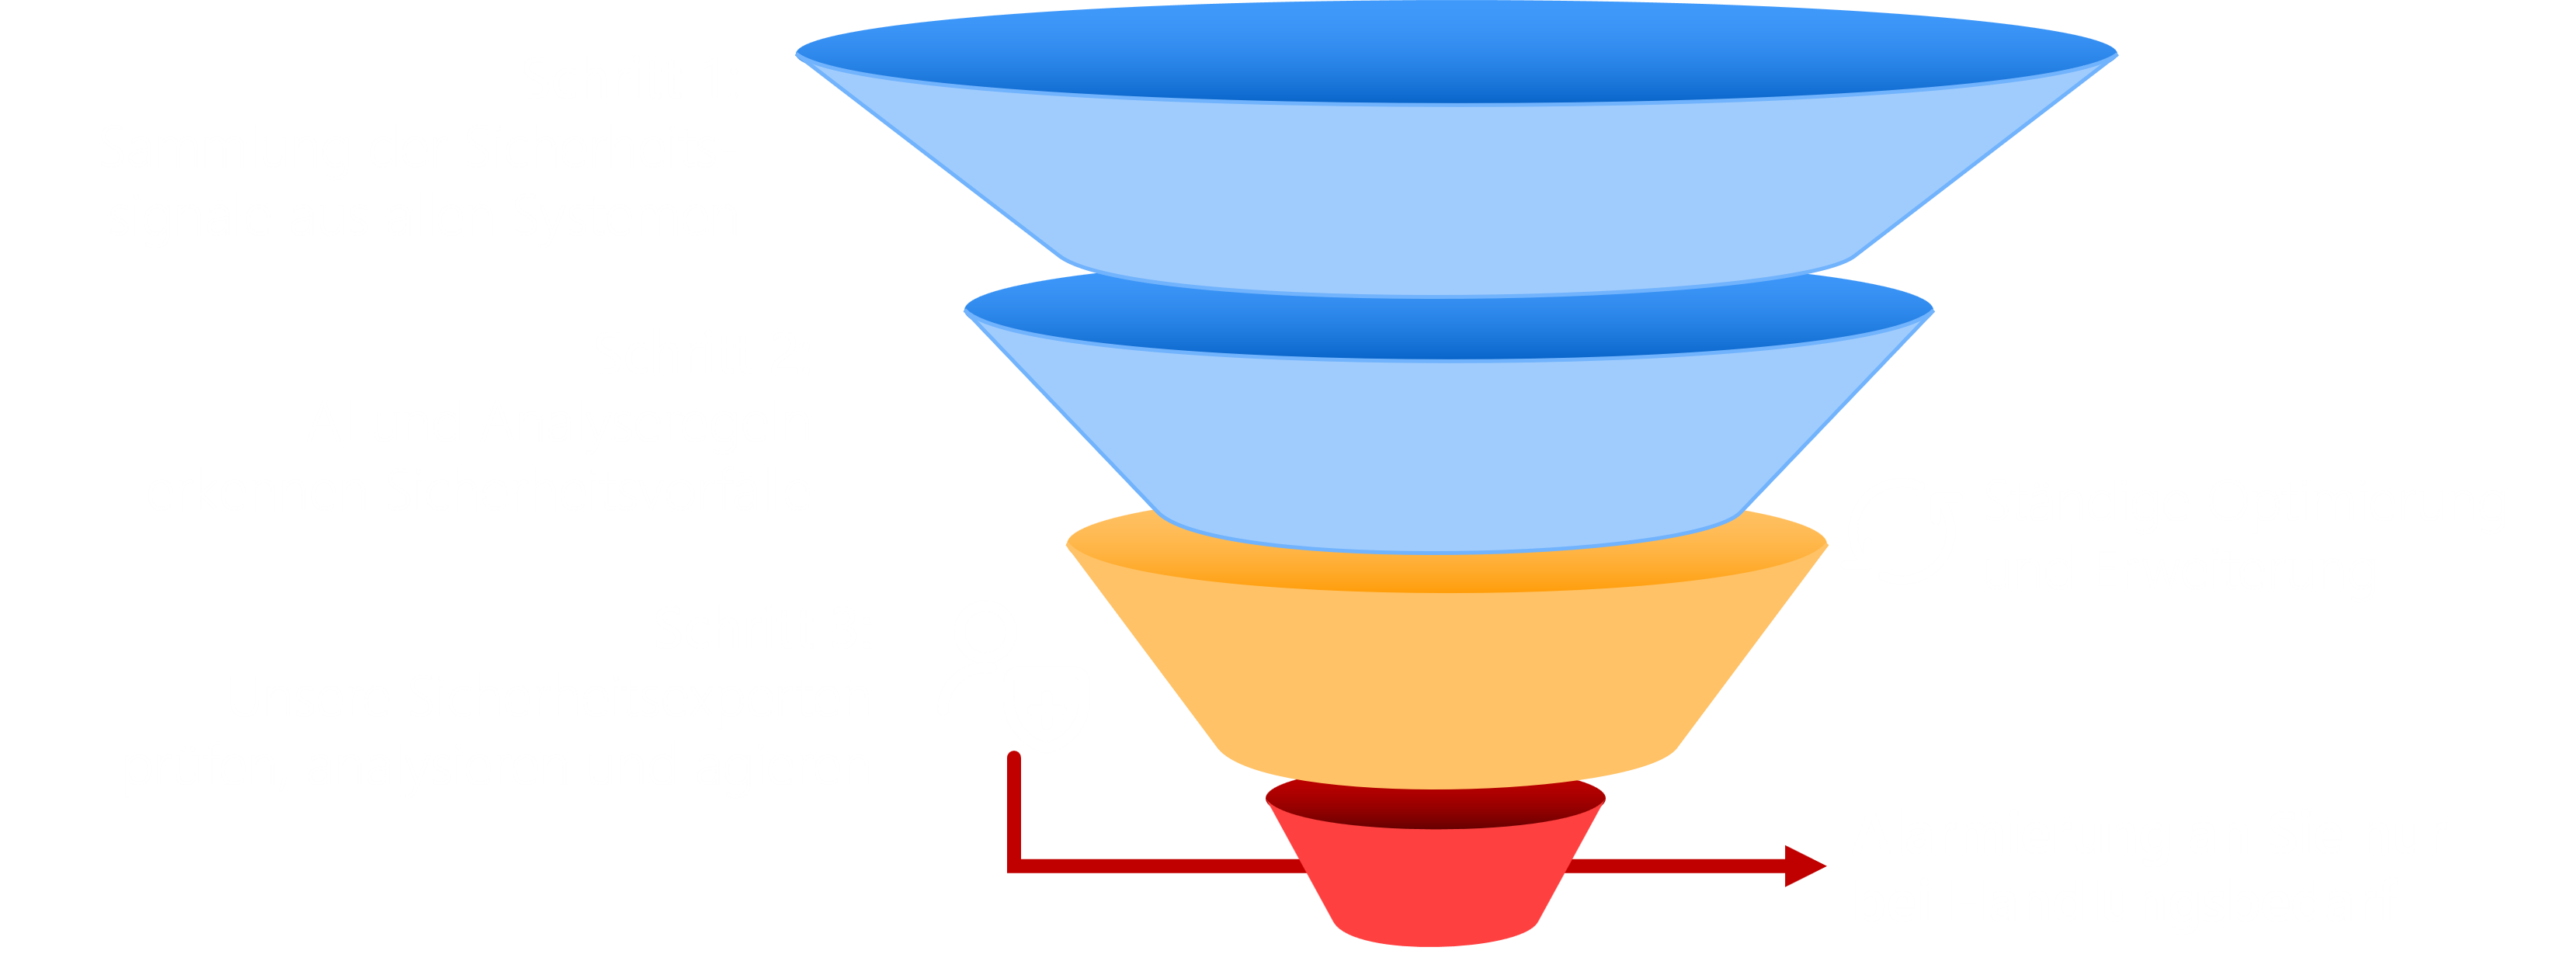
Wir melden uns nur, wenn Sie selbst handeln müssen
- Monitoring aller Systeme
- Automatisierte Vorselektion, basierend auf langjähriger Erfahrung, Regeln und AI
- Bewertung & Bearbeitung durch unsere Security Spezialisten
- Nur das Relevante für Sie
Was unsere Kunden über uns sagen
Ein monatlich fixer Preis für viele Leistungen
- Made in Switzerland – built on Microsoft
- SIEM & SOAR – Sicherheitsüberwachung & Alarmierung
- Microsoft Security AI-unterstützte Detektion & Analyse
- MXDR-Integriert mit Ihrer bestehenden Lösung
- UEBA – User & Entity Behavior Analytics
- Threat Intelligence – Globale und lokale Abdeckung
- Schnelle & qualifizierte Alarmierung bei Vorfällen
Budgetsicherheit und Probezeit

Fixe monatliche Pauschale
Ab monatlich CHF 950 sind Sie dabei. Auf Wunsch können Sie den Service beliebig erweitern
Faire Preise
Sie zahlen nur für die Vorfälle, die sich unsere Security Analysten ansehen müssen
3 Monate Probezeit
Während 3 Monaten können Sie den SOC Service innert Wochenfrist kündigen - keine langfristige Vertragsbindung
Zum Seelenfrieden in nur einer Woche

Die meisten unserer Kunden sind innerhalb von ein bis zwei Wochen komplett onboarded, auf Wunsch auch noch schneller (z. B. im Rahmen eines Incidents, um sehr zeitnah zu unterstützen)

Unser Prozess ist eingespielt, effizient und benötigt nur wenig Mitarbeit von Ihrer Seite

So kommen Sie in kürzester Zeit vom Gedanken „Wir brauchen Unterstützung“ zum beruhigenden Gefühl „Wir sind gut geschützt“

Ihre Daten verlassen nie Ihren Microsoft Tenant. Deployment und Management erfolgen in Ihrer Umgebung – für volle Transparenz und Kontrolle
Zertifizierungen

Informationssicherheits-Managementsystem (ISMS) nach ISO 27001:2022
Das Zertifikat bestätigt, dass die Anforderungen aus den ISO-Standards in der FusionOne AG systematisch umgesetzt werden. Unser ISMS umfasst alle Unternehmensbereiche und alle erbrachten SOC-Dienstleistungen für unsere Kunden.
FAQ
Was, wenn wir bereits einen IT-Provider haben?
Das ist kein Problem – wir sind nicht hier, um ihn zu ersetzen. Wir arbeiten mit Ihrem bestehenden IT-Team oder Provider zusammen und übernehmen genau das, was diese meist nicht leisten können: 24/7 Bedrohungsüberwachung und -reaktion. Sehen Sie uns als zusätzliche Sicherheitsebene, nicht als Konkurrenz.
Kann ich einem Service wirklich vertrauen, der nicht im eigenen Haus sitzt?
Ja – das macht es sogar sicherer. Unser Team arbeitet unabhängig, das heisst keine Interessenkonflikte und volle Transparenz. Sie erhalten geschulte Experten-Augen auf Ihre Systeme, ganz ohne interne Politik.
Was macht das besser als unsere bestehenden Security-Tools?
Tools stoppen keine Bedrohungen – Menschen tun das. Die meisten Security-Tools senden nur Alarme, jemand muss trotzdem handeln. Unser SOCaaS kombiniert diese Tools mit einem Expertenteam, das beobachtet, reagiert und in Echtzeit löst.
Funktioniert das mit unserer Microsoft-365-Umgebung?
Absolut. Wir sind spezialisiert auf den Schutz von Microsoft-365- und lokalen Active-Directory-Umgebungen. Sie erhalten durchgängige Abdeckung, ohne dass sich für Ihr Team etwas an der gewohnten Arbeitsweise ändert.
Wie schnell können wir starten?
Die meisten Kunden sind innerhalb von ein bis zwei Wochen komplett onboarded. Unser Prozess ist so eingespielt, dass Sie schnell vom Gedanken „wir brauchen Unterstützung“ zu „wir sind geschützt“ kommen.
Lohnt sich der Service für ein KMU?
Ja. Sie erhalten Sicherheit auf Enterprise-Niveau, ohne ein eigenes internes Team aufbauen zu müssen. Das ist deutlich günstiger als die Kosten, die ein einziger schwerwiegender Sicherheitsvorfall verursachen würde.
Überwachen Sie nur unsere Cloud oder auch unser On-Prem-Netzwerk und Geräte?
Wir sind spezialisiert auf den Schutz von Microsoft-365- und Active-Directory-Umgebungen – on-prem wie in der Cloud. Dabei decken wir sämtliche Netzwerke, Systeme und Geräte ab, sodass Ihre gesamte IT-Umgebung lückenlos abgesichert ist.